Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für KI-basierte Assistentin
Top-Angebote
Produkte zum Begriff KI-basierte Assistentin:
-
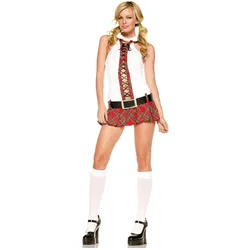
Leg Avenue Sexy Assistentin (XS)Betörende Schuluniform mit verführerischer Frontschnürung und reizend knappem Schnitt. Dem spiessigen Direktor ist das Outfit der neuen Assistentin ein echter Dorn im Auge. Da aber nirgendwo geschrieben steht, wie eine Schuluniform genau aussehen darf, kann sie weiterhin Schüler und Lehrer mit ihrem Anblick erfreuen. Das Kleid ist flexibel und körperbetonend, im typischen Schulmädchen-Stil originell in Szene gesetzt, schulterfrei und mit aufregend hohem Kragen. Bezaubernd ist der knappe Rock im Tartan-Muster, der unauffällige Rückenreissverschluss und die atemberaubende Frontschnürung, die so viel Blick frei gibt, wie ihr wollt. Der Gürtel aus stabilem Kunstleder mit silbern glänzender Metallschnalle ist individuell einstellbar. Mit unserem sexy Assistentin Kostüm werden Schulschwänzer der Vergangenheit angehören. Lieferumfang: - Sexy Assistentin Kostüm, zweiteilig - mit Kleid - mit Gürtel - ohne Schuhe und Strümpfe Material: 100% Polyester.27,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Gibt es bereits eine KI-basierte App, die sich ausschließlich mit Krankheiten und Diagnosen befasst?
Ja, es gibt bereits KI-basierte Apps, die sich auf Krankheiten und Diagnosen spezialisiert haben. Ein Beispiel ist die App "Ada", die mithilfe von KI und maschinellem Lernen Symptome analysiert und mögliche Krankheiten vorschlägt. Die App kann jedoch keine endgültige Diagnose stellen und ersetzt nicht den Besuch beim Arzt. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff KI-basierte Assistentin:
-
Segway Vision Fence - KI-basierte HinderniserkennungDas Segway Vision Fence hebt die Navigation von Mährobotern ohne Begrenzungskabel auf eine neue Ebene. Im Umkreis von 1,5 Metern erkennt Vision Fence Gegenstände größer als 10 cm und umfährt diese effektiv und zuverlässig. So kann ohne großen ..292,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
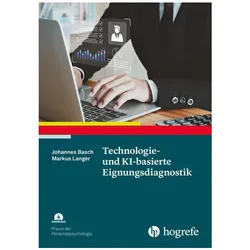
Basch:Technologie- und KI-basierte Eign, Fachbücher von Markus Langer, Johannes BaschDie Digitalisierung transformiert die Eignungsdiagnostik: Online-Tests, virtuelle Assessment-Center, Video-Interviews, Gamification und KI-basierte Verfahren sind heute keine Zukunftsvisionen mehr, sondern prägen bereits die moderne Personalauswahl und das Recruiting. Dieser Band bietet eine wissenschaftlich fundierte und praxisnahe Einführung in digitale und KI-gestützte Auswahlverfahren. Er verknüpft technologische Entwicklungen sowie deren positive und negative Auswirkungen mit arbeits- und organisationspsychologischen Theorien, empirischen Erkenntnissen und der praktischen Umsetzung von Innovationen in der Eignungsdiagnostik. Hierbei geht der Band über eine blosse Bestandsaufnahme aktueller Technologien hinaus: Er vermittelt ein grundlegendes Verständnis zentraler Fragestellungen, die auch in Anbetracht des rasanten technologischen Fortschritts relevant bleiben: Welche Gestaltungselemente fördern die Akzeptanz technologiebasierter Verfahren? Welche Faktoren führen zu Leistungsunterschieden zwischen Teilnehmendengruppen in technologiebasierten Verfahren und bergen damit potenzielle Fairnessprobleme? Wie beeinflussen Gestaltungsentscheidungen die Validität dieser Verfahren? Welche ethischen und rechtlichen Herausforderungen gilt es in diesem Kontext zu bewältigen? Abgerundet wird der Band durch Praxisbeispiele zur Implementierung technologiebasierter Auswahlinstrumente. Die im Anhang des Buches zur Verfügung gestellten praktischen Hilfen können nach erfolgter Registrierung zusätzlich von der Hogrefe-Website heruntergeladen werden.26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leg Avenue Sexy Assistentin (XS)Betörende Schuluniform mit verführerischer Frontschnürung und reizend knappem Schnitt. Dem spiessigen Direktor ist das Outfit der neuen Assistentin ein echter Dorn im Auge. Da aber nirgendwo geschrieben steht, wie eine Schuluniform genau aussehen darf, kann sie weiterhin Schüler und Lehrer mit ihrem Anblick erfreuen. Das Kleid ist flexibel und körperbetonend, im typischen Schulmädchen-Stil originell in Szene gesetzt, schulterfrei und mit aufregend hohem Kragen. Bezaubernd ist der knappe Rock im Tartan-Muster, der unauffällige Rückenreissverschluss und die atemberaubende Frontschnürung, die so viel Blick frei gibt, wie ihr wollt. Der Gürtel aus stabilem Kunstleder mit silbern glänzender Metallschnalle ist individuell einstellbar. Mit unserem sexy Assistentin Kostüm werden Schulschwänzer der Vergangenheit angehören. Lieferumfang: - Sexy Assistentin Kostüm, zweiteilig - mit Kleid - mit Gürtel - ohne Schuhe und Strümpfe Material: 100% Polyester.27,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für KI-basierte Assistentin
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Gibt es bereits eine KI-basierte App, die sich ausschließlich mit Krankheiten und Diagnosen befasst?
Ja, es gibt bereits KI-basierte Apps, die sich auf Krankheiten und Diagnosen spezialisiert haben. Ein Beispiel ist die App "Ada", die mithilfe von KI und maschinellem Lernen Symptome analysiert und mögliche Krankheiten vorschlägt. Die App kann jedoch keine endgültige Diagnose stellen und ersetzt nicht den Besuch beim Arzt. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.